
Khóa điện tử có bị hack không? Những nguy cơ bảo mật và cách phòng tránh
Khóa điện tử có bị hack không? Nguy cơ và cách phòng tránh
Câu hỏi “khóa điện tử có bị hack không?” thường xuất phát từ một nỗi lo rất thật: nếu cửa nhà mình phụ thuộc vào một thiết bị điện tử, liệu kẻ gian có thể vượt qua nó bằng những thủ thuật công nghệ mà mình không hiểu? Câu trả lời trung thực là: có, về mặt lý thuyết, bất kỳ hệ thống điện tử nào cũng có thể bị tấn công. Nhưng điều quan trọng hơn là: khóa điện tử Hafele được thiết kế với nhiều lớp bảo vệ để biến những cuộc tấn công đó từ “khả thi” thành “cực kỳ khó khăn và không đáng để thử”. Bài viết này sẽ mổ xẻ các nguy cơ bảo mật thực tế, phân tích cách Hafele đối phó với từng nguy cơ, và quan trọng nhất – hướng dẫn bạn những việc cần làm để tự bảo vệ tổ ấm của mình.
Khóa điện tử có thể bị tấn công bằng những cách nào?
Để phòng tránh hiệu quả, trước tiên cần hiểu rõ “kẻ địch”. Các cuộc tấn công vào khóa điện tử thường được chia thành bốn nhóm chính, từ đơn giản đến phức tạp.
1. Tấn công vật lý và cơ khí
Đây là phương thức “thô” nhất nhưng vẫn hiệu quả với những dòng khóa kém chất lượng. Kẻ gian có thể cạy, đập, khoan hoặc sử dụng vũ lực lên thân khóa và tay nắm. Với khóa Hafele, thân khóa thường được làm từ inox SUS304 hoặc hợp kim nhôm, có khả năng chịu lực tốt hơn nhiều so với các dòng khóa giá rẻ bằng nhựa hoặc hợp kim mỏng. Ngoài ra, khóa còn tích hợp cảm biến chống phá khóa – khi phát hiện lực tác động mạnh hoặc hành vi tháo gỡ, khóa sẽ phát âm thanh cảnh báo và kích hoạt chế độ bảo vệ.
2. Tấn công qua tín hiệu không dây (RFID, Bluetooth, Wi-Fi)
Đây là nhóm nguy cơ được nhắc đến nhiều nhất, với các kỹ thuật phổ biến như replay attack (ghi lại tín hiệu hợp lệ rồi phát lại) và relay attack (chuyển tiếp tín hiệu giữa khóa và chìa/điện thoại của chủ nhà). Các nghiên cứu cho thấy nhiều hệ thống khóa vẫn sử dụng giao thức cũ hoặc thiếu cơ chế bảo vệ như rolling code, xác thực dựa trên thời gian/vị trí, hoặc nhảy tần, khiến tín hiệu bị chặn có thể được chấp nhận[reference:0].
Với thẻ từ, một nguy cơ rất thực tế là sao chép thẻ. Các thiết bị như Flipper Zero có thể đọc và mô phỏng nhiều loại thẻ RFID, đặc biệt là thẻ tần số thấp (125kHz) truyền ID mà không có xác thực[reference:1]. Một cuộc kiểm nghiệm của Hội Tiêu dùng Trung Quốc trên 30 mẫu khóa thông minh cho thấy 12 mẫu có thẻ IC có thể bị sao chép – một con số đáng báo động cho thấy không phải khóa nào cũng được thiết kế với cùng một mức độ bảo mật[reference:2].
3. Tấn công qua ứng dụng và nền tảng đám mây
Khi khóa kết nối với điện thoại hoặc internet, nó mở ra một bề mặt tấn công mới. Các rủi ro bao gồm: lộ mật khẩu tài khoản do người dùng đặt quá đơn giản hoặc dùng lại mật khẩu từ nơi khác; tấn công man-in-the-middle để chặn dữ liệu giữa điện thoại và khóa; hoặc lỗ hổng trong ứng dụng cho phép kẻ tấn công chiếm quyền điều khiển[reference:3]. Ngoài ra, các cuộc tấn công từ chối dịch vụ (DoS) qua Bluetooth Low Energy cũng có thể khiến khóa tạm thời không phản hồi[reference:4].
4. Tấn công vào dữ liệu sinh trắc học
Cảm biến vân tay cũng có thể bị đánh lừa. Các nghiên cứu chỉ ra rằng biometric spoofing (giả mạo sinh trắc học) là một trong những vector tấn công mới nổi, cùng với gây nhiễu điện từ (EMI) và dịch ngược giao thức[reference:5]. Tuy nhiên, mức độ thành công phụ thuộc rất lớn vào công nghệ cảm biến. Cảm biến quang học (thường gặp ở khóa giá rẻ) dễ bị đánh lừa bởi ảnh hoặc dấu vân tay giả hơn so với cảm biến điện dung (được Hafele sử dụng trên nhiều dòng khóa), vốn đọc tính chất điện học của da sống.
Hafele bảo vệ khóa điện tử của mình như thế nào?
Điểm mạnh của Hafele không nằm ở việc “không có lỗ hổng nào” – vì không hệ thống nào trên đời đạt được điều đó. Điểm mạnh nằm ở chiều sâu phòng thủ: nhiều lớp bảo vệ độc lập, để khi một lớp bị vượt qua, vẫn còn những lớp khác.
Xác thực kép: Lớp bảo vệ then chốt
Đây là một trong những tính năng quan trọng nhất trên các dòng khóa Hafele như DL7100 hay EL10K. Chế độ xác thực kép (2 trong 3) yêu cầu bạn kết hợp hai phương thức khác nhau – ví dụ: vân tay + mã số, hoặc thẻ từ + vân tay – để mở cửa[reference:6][reference:7]. Điều này có nghĩa là ngay cả khi kẻ gian có được một yếu tố (như sao chép được thẻ từ), chúng vẫn không thể mở cửa nếu không có yếu tố thứ hai. Đây là lớp bảo vệ cực kỳ hiệu quả trước các cuộc tấn công đánh cắp đơn lẻ.
Chống sao chép và chống dò đoán
Khóa Hafele được trang bị chức năng chống sao chép mật khẩu bằng cách sử dụng mật mã ảo (Fake PIN): bạn có thể nhập thêm một dãy số ngẫu nhiên trước hoặc sau mật khẩu thật, khiến người quan sát không thể biết đâu là mã đúng[reference:8][reference:9]. Đồng thời, khóa có cơ chế tự động vô hiệu hóa tạm thời khi phát hiện dò đoán: nhập sai 5 lần liên tiếp (mật mã/thẻ/vân tay), khóa sẽ tạm ngưng hoạt động trong một khoảng thời gian (thường 1–5 phút tùy dòng) và phát cảnh báo[reference:10][reference:11]. Điều này vô hiệu hóa các nỗ lực thử-sai tự động.
Chống sốc điện và cảnh báo phá khóa
Đây là những chi tiết cho thấy Hafele tính đến cả các kỹ thuật tấn công vật lý tinh vi. Chức năng chống sốc điện bảo vệ hệ thống điện tử bên trong khỏi các xung điện can thiệp từ bên ngoài[reference:12]. Cảnh báo phá khóa kích hoạt âm thanh khi phát hiện lực tác động mạnh hoặc hành vi tháo gỡ mặt khóa, tạo ra rào cản tâm lý và cảnh báo cho những người xung quanh[reference:13][reference:14].
Mã hóa và bảo vệ dữ liệu
Các dòng khóa Hafele hỗ trợ ứng dụng thường sử dụng chức năng mã hóa bảo mật ngẫu nhiên để bảo vệ dữ liệu truyền tải[reference:15]. Dữ liệu sinh trắc học (vân tay) được lưu trữ cục bộ trên khóa, không truyền lên đám mây – một thiết kế giúp giảm thiểu rủi ro rò rỉ dữ liệu sinh trắc học. Một số dòng cao cấp còn tích hợp cảm biến báo cháy (tự mở khi nhiệt độ vượt ngưỡng) – không trực tiếp chống hack, nhưng cho thấy triết lý thiết kế đặt an toàn con người lên trên hết[reference:16].
Bảng tóm tắt: Nguy cơ và lớp bảo vệ tương ứng của Hafele
| Nguy cơ bảo mật | Cách tấn công | Lớp bảo vệ của Hafele |
|---|---|---|
| Phá hoại vật lý | Cạy, đập, khoan thân khóa | Vật liệu inox/hợp kim chịu lực; cảm biến cảnh báo phá khóa |
| Sao chép thẻ từ | Dùng thiết bị đọc/ghi RFID để clone thẻ | Xác thực kép (thẻ + vân tay/mã); khuyến nghị tắt chức năng thẻ khi không dùng |
| Dò đoán mật khẩu | Thử-sai tự động hoặc quan sát trực tiếp | Mật mã ảo (Fake PIN); tự khóa tạm thời sau 5 lần sai |
| Tấn công qua app/cloud | Lộ mật khẩu, man-in-the-middle, lỗ hổng app | Mã hóa dữ liệu; khuyến nghị dùng mật khẩu mạnh và bật 2FA (nếu có) |
| Can thiệp điện từ | Sốc điện, gây nhiễu tín hiệu | Chức năng chống sốc điện; thiết kế mạch bảo vệ |
| Giả mạo sinh trắc học | Dùng ảnh hoặc dấu vân tay giả | Cảm biến điện dung (khó đánh lừa hơn quang học); kết hợp xác thực kép |
Người dùng cần làm gì để phòng tránh? 7 việc không thể bỏ qua
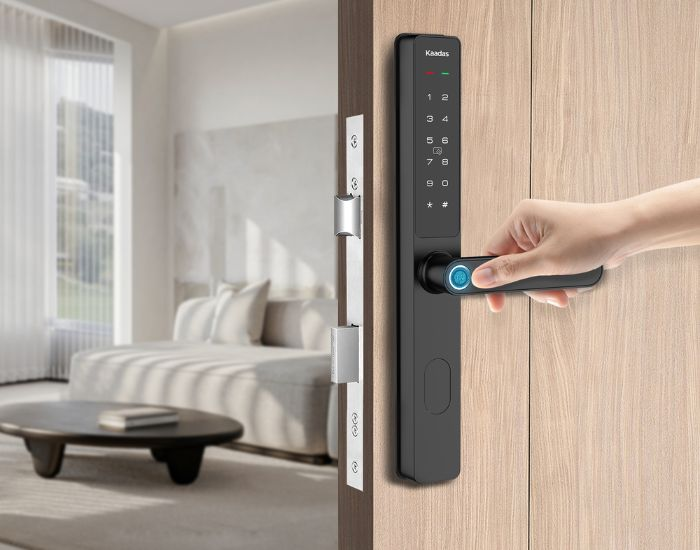
Dù khóa có tốt đến đâu, yếu tố con người vẫn là mắt xích quan trọng nhất. Phần lớn các sự cố bảo mật thực tế trên khóa thông minh đến từ lỗi sử dụng, không phải từ lỗ hổng của thiết bị. Dưới đây là những việc bạn cần làm ngay từ khi lắp đặt.
1. Đổi mật khẩu quản trị mặc định ngay lập tức. Đây là việc đầu tiên và quan trọng nhất. Nhiều khóa xuất xưởng với mật khẩu chủ mặc định (thường là “123456” hoặc “1234”). Nếu bạn không đổi, bất kỳ ai biết mật khẩu mặc định đều có thể vào menu cài đặt và thay đổi toàn bộ quyền truy cập. Hãy đặt mật khẩu mạnh, không dùng ngày sinh, số điện thoại hay dãy số liên tiếp[reference:17][reference:18].
2. Bật xác thực kép nếu khóa hỗ trợ. Đây là lớp bảo vệ mạnh nhất mà bạn có thể kích hoạt mà không tốn thêm chi phí. Khi xác thực kép được bật, ngay cả khi kẻ gian có được một yếu tố (thẻ từ bị sao chép, mật khẩu bị lộ), chúng vẫn không thể mở cửa. Các dòng Hafele như DL7100 và EL10K đều hỗ trợ tính năng này[reference:19].
3. Quản lý thẻ từ cẩn thận – và tắt chức năng thẻ khi không dùng. Nếu bạn ít sử dụng thẻ từ, hãy tắt tính năng mở bằng thẻ trong ứng dụng hoặc menu cài đặt của khóa. Điều này loại bỏ hoàn toàn nguy cơ thẻ bị sao chép hoặc thất lạc. Khi cần dùng, bật lại. Với thẻ đã cấp cho người giúp việc hoặc khách, hãy thu hồi quyền ngay khi họ rời đi[reference:20].
4. Sử dụng mật khẩu mạnh và không dùng lại. Nếu bạn dùng ứng dụng để quản lý khóa, hãy đặt mật khẩu dài (tối thiểu 12–16 ký tự), không trùng với mật khẩu email hay mạng xã hội. Sử dụng trình quản lý mật khẩu nếu cần. Với mã mở cửa trên bàn phím, hãy chọn dãy số dài nhất mà khóa cho phép và không dùng các mẫu dễ đoán[reference:21][reference:22].
5. Cập nhật firmware và ứng dụng thường xuyên. Các bản cập nhật không chỉ thêm tính năng mới mà còn vá các lỗ hổng bảo mật được phát hiện. Nếu khóa hoặc ứng dụng có thông báo cập nhật, đừng trì hoãn. Đây là việc đơn giản nhưng nhiều người bỏ qua[reference:23][reference:24].
6. Giữ chìa cơ dự phòng ở nơi an toàn bên ngoài nhà. Đây là lớp bảo vệ vật lý cuối cùng. Nếu khóa điện tử gặp sự cố (hết pin, lỗi mạch), chìa cơ vẫn hoạt động độc lập. Đừng để chìa cơ trong nhà – hãy gửi cho người thân tin cậy hoặc cất ở nơi an toàn bên ngoài[reference:25].
7. Kiểm tra và thu hồi quyền truy cập định kỳ. Mỗi 3–6 tháng, hãy xem lại danh sách người dùng, thẻ từ, mật khẩu và vân tay đã đăng ký. Xóa những quyền không còn cần thiết – ví dụ: thẻ của người giúp việc cũ, mật khẩu tạm đã hết hạn. Việc “dọn dẹp” này giúp thu hẹp bề mặt tấn công và đảm bảo rằng chỉ những người thực sự cần mới có quyền vào nhà[reference:26].
Góc nhìn chuyên gia: Rủi ro lớn nhất không phải là công nghệ, mà là sự chủ quan
Qua nhiều năm tư vấn thiết bị nhà ở, tôi nhận thấy một điều: những người lo lắng về việc khóa điện tử bị hack thường là những người ít có nguy cơ bị tấn công nhất – vì họ chủ động tìm hiểu và áp dụng các biện pháp phòng vệ. Ngược lại, nguy cơ thực sự đến từ sự chủ quan: dùng mật khẩu mặc định trong nhiều tháng, không bao giờ cập nhật ứng dụng, cấp thẻ từ tràn lan mà không thu hồi, hoặc bỏ qua cảnh báo pin yếu.
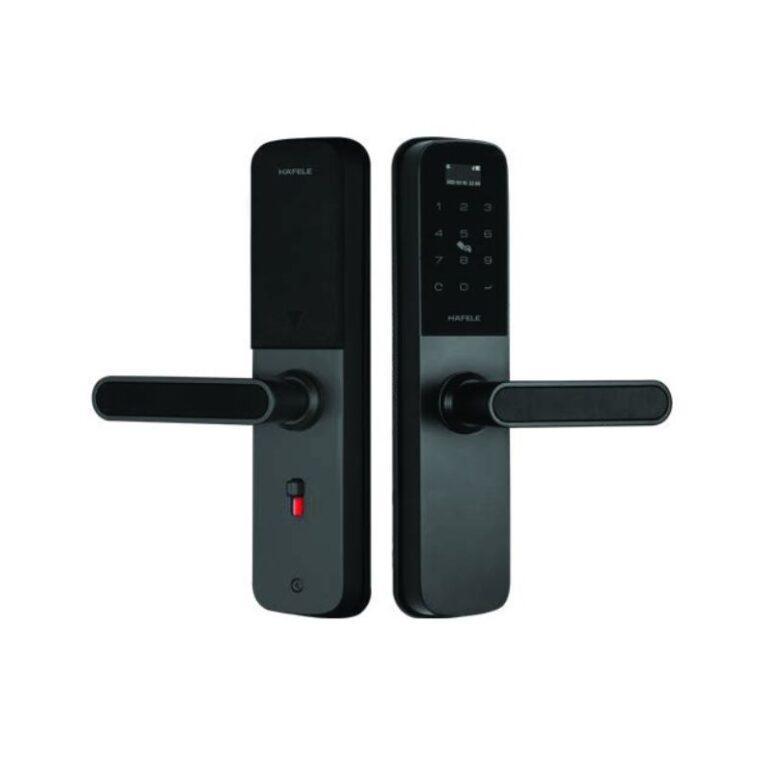
Khóa điện tử Hafele được thiết kế với triết lý “phòng thủ nhiều lớp”: xác thực kép, mật mã ảo, tự khóa tạm thời, chống sốc điện, cảnh báo phá khóa, và vật liệu cơ khí chắc chắn. Những lớp bảo vệ này không làm cho khóa trở nên “bất khả xâm phạm” – nhưng chúng biến việc tấn công thành một bài toán quá tốn thời gian, quá ồn ào và quá rủi ro đối với kẻ gian, khiến chúng thường chọn mục tiêu khác dễ hơn.
Điều quan trọng nhất bạn có thể làm không phải là mua chiếc khóa đắt nhất, mà là sử dụng chiếc khóa mình có một cách có ý thức: đổi mật khẩu, bật xác thực kép, quản lý thẻ từ, cập nhật phần mềm, và kiểm tra định kỳ. Đó là sự khác biệt giữa một ngôi nhà “có khóa thông minh” và một ngôi nhà thực sự được bảo vệ một cách thông minh.
Nếu bạn đang tìm hiểu các dòng khóa Hafele có tích hợp xác thực kép và các tính năng bảo mật nâng cao, có thể tham khảo danh mục khóa cửa Hafele. Và đừng quên rằng một không gian sống an toàn còn được tạo nên từ những giải pháp đồng bộ khác như đồ gia dụng Hafele hay phụ kiện tủ bếp Hafele. Để kiểm chứng thông tin sản phẩm và chính sách bảo hành, bạn có thể tham khảo thêm tại các nhà phân phối chính hãng như bep365.vn.
Câu hỏi thường gặp (FAQ)
Khóa điện tử Hafele có thể bị hack từ xa không?
Về lý thuyết là có, nhưng cực kỳ khó nếu khóa được cấu hình đúng. Các dòng khóa Hafele sử dụng mã hóa dữ liệu và yêu cầu xác thực khi kết nối. Tuy nhiên, rủi ro thực tế thường đến từ phía người dùng (mật khẩu yếu, không bật 2FA) hơn là từ lỗ hổng của khóa. Hãy đặt mật khẩu mạnh và cập nhật ứng dụng thường xuyên.
Thẻ từ của khóa Hafele có dễ bị sao chép không?
Điều này phụ thuộc vào loại thẻ và cấu hình. Một số loại thẻ RFID cũ có thể bị sao chép bằng thiết bị chuyên dụng. Tuy nhiên, nếu bạn bật xác thực kép (yêu cầu thêm vân tay hoặc mã số), hoặc tắt chức năng thẻ khi không sử dụng, nguy cơ này được giảm thiểu đáng kể. Hãy quản lý thẻ cẩn thận và thu hồi ngay khi mất.
Tôi nên chọn khóa có cảm biến vân tay quang học hay điện dung?
Cảm biến điện dung (được Hafele sử dụng trên nhiều dòng) an toàn hơn trước các nỗ lực giả mạo bằng ảnh hoặc dấu vân tay giả, vì nó đọc tính chất điện học của da sống. Cảm biến quang học (thường gặp ở khóa giá rẻ) dễ bị đánh lừa hơn. Nếu bảo mật là ưu tiên, hãy chọn cảm biến điện dung.
Làm sao để biết khóa Hafele của tôi có bị xâm nhập hay không?
Một số dòng khóa Hafele hỗ trợ ứng dụng có thể ghi lại lịch sử truy cập (ai đã mở cửa, bằng phương thức nào, vào lúc nào). Hãy kiểm tra định kỳ. Nếu phát hiện lịch sử lạ hoặc cảnh báo bất thường, hãy đổi mật khẩu chủ, xóa các quyền truy cập không rõ nguồn gốc và kiểm tra lại cài đặt bảo mật.
Có nên tắt tính năng Wi-Fi/Bluetooth trên khóa nếu không dùng đến không?
Có. Nếu bạn không cần điều khiển từ xa hoặc nhận thông báo qua điện thoại, việc tắt các kết nối không dây sẽ thu hẹp bề mặt tấn công và giúp tiết kiệm pin. Bạn vẫn có thể mở cửa bằng vân tay, mã số, thẻ từ và chìa cơ mà không cần kết nối mạng.
Nếu bị mất điện thoại có chứa ứng dụng khóa thì phải làm sao?
Hãy đổi mật khẩu tài khoản của ứng dụng khóa ngay lập tức từ một thiết bị khác, và nếu có thể, thu hồi quyền truy cập của thiết bị bị mất thông qua phần quản lý thiết bị trong ứng dụng hoặc trên web. Nếu ứng dụng hỗ trợ 2FA, hãy đảm bảo mã xác thực thứ hai không nằm trên chính chiếc điện thoại bị mất.
Tác giả: Nguyễn Minh Phương


Bài viết liên quan
Khóa điện tử nhận diện khuôn mặt có thực sự cần thiết?
Cách vệ sinh và bảo quản khóa điện tử đúng cách
Khóa điện tử có thể cấp mật khẩu từ xa không?
Công nghệ vân tay trên khóa điện tử Hafele có gì khác biệt?
Tiêu chí chọn khóa điện tử cho căn hộ chung cư
So sánh khóa điện tử Hafele và Philips
Top 4 lò vi sóng Hafele đáng quan tâm hiện nay
Khóa điện tử có an toàn không? Ưu điểm của Hafele
Khóa điện tử và khóa cơ: Loại nào an toàn hơn khi khẩn cấp?
So sánh khóa điện tử Hafele và Bosch
Kinh nghiệm chọn mua khóa điện tử phù hợp cho gia đình
3 điểm yếu của khóa điện tử và cách Hafele khắc phục
So sánh khóa điện tử Hafele và Hyundai
Quên mật khẩu khóa điện tử: Cách xử lý an toàn
So sánh 3 mẫu chậu rửa Hafele một hố tiêu biểu
Khóa điện tử Hafele có tốt không? Ưu nhược điểm cần biết
Khóa điện tử lắp được cho những loại cửa nào?
So sánh lò nướng Hafele 538.61.431, 495.10.035 và 538.61.461
So sánh chậu rửa Hafele 567.20.627 và 570.30.300
Nên chọn khóa điện tử vân tay, khuôn mặt hay thẻ từ?
So sánh khóa cửa vân tay và khóa cửa mã số
Cấu tạo và nguyên lý hoạt động của khóa điện tử Hafele
10 lợi ích khi sử dụng khóa điện tử Hafele
So sánh chậu rửa Hafele 567.24.477 và 567.24.437